3.2 VPN através da Camada de Rede
3.2.1 Tunelamento
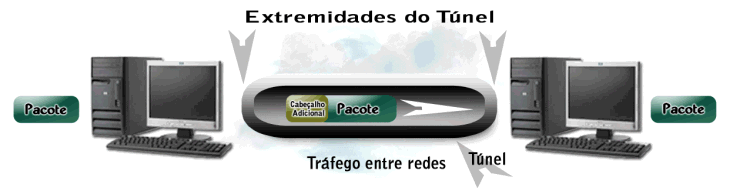
    Tunelamento é uma técnica utilizada para a criação de uma VPN através da Camada de Rede. Com ela, é possível enviar um pacote com segurança através de uma rede pública como a Internet. Basicamente, consiste no encapsulamento de um protocolo dentro de outro.
    Primeiramente, o pacote a ser enviado é encriptado para que ele fique ilegível no caso de ser interceptado. Depois, é encapsulado, recebendo um cabeçalho adicional, e é enviado através da rede intermediária (por exemplo, a Internet). Ao chegar a seu destino nessa rede, o pacote é desencapsulado, desencriptado e encaminhado a seu destino final.
    Os pacotes podem ser encapsulados e enviados através da Camadas de Enlace (L2TP, PPTP, L2F) ou Rede (IPSec).graphic
3.2.1.1 Tunelamento através da Camada de Enlace
    Nos protocolos de tunelamento através da camada 2 (de Enlace), os pacotes da camada 3 (como IP) são encapsulados em quadros PPP (Point-to-Point Protocol) para serem transportados através da Internet.
PPTP
    Desenvolvido por um consórcio de empresas formado por Microsoft, 3Com, Ascend, US Robotics e ECI Telematics, o PPTP (Point-to-Point Tunneling Protocol) é uma extensão do PPP. Desde o Windows 95, todas as versões do Microsoft Windows incluem um cliente PPTP.
L2F
    O L2F (Layer 2 Forwarding), da Cisco Systems, permite a criação de VPNs discadas.
L2TP
    Também baseado no PPP, o L2TP teve suas origens tanto no L2F quanto no PPTP. Foi desenvolvido pela Internet Engineering Task Force (IETF) e padronizado numa RFC.
3.2.1.2 Tunelamento através da Camada de Rede
IPSec
     IPSec é um protocolo definido pelo IETF utilizado para transferir dados de maneira segura na Camada de Rede. Ele é uma extensão do protocolo de internet IP, proporcionando segurança, garantindo a privacidade e integridade dos dados enviados.
     O Encapsulated Security Payload (ESP) é um protocolo que protege os dados do pacote IP da interferência de outros, criptografando o conteúdo utilizando algoritmos de criptografia simétrica.
     Já o protocolo Authentication Header é usado para proteger o cabeçalho do pacote IP da interferência de terceiros e também contra a falsificação ou spoofing. Para isso, calcula uma soma de comprovação criptografica, aplicando aos campos de cabeçalho IP uma função hash segura.
     Adicionalmente, existe um cabeçalho que contem o hash que permite a validação da informação que está contida no pacote.
     Além disso, o IPSec possui Associações de Seguranças (SA) que definem as configurações de segurança e intercâmbio de chave. Elas contem a informação necessária para processar os pacotes IP. 
     O intercâmbio de chaves pode ser feito manualmente ou com o protocolo de intercâmbio IKE. Sem ele, não há comunicação entre as partes.
    O IPSec foi desenvolvido para o novo padrão IPv6, mas foi adaptado para funcionar com o IPv4.